Configurer l’authentification unique dans l’outil Admin de l’entreprise
Fond
Procore prend en charge la SSO initiée par le fournisseur de services et l’IdP avec Okta, OneLogin et Microsoft Azure AD. Voir Quelle est la différence entre l’authentification unique initiée par le fournisseur de services et l’authentification unique initiée par l’IdP ? Procore prend également en charge l’authentification unique avec d’autres fournisseurs de services conformes aux normes SAML 2.0 et SHA 256.
Pour vous aider à comprendre les termes abordés ci-dessous, voici quelques définitions :
Fournisseur d’identité (IdP). Il s’agit du service qui vérifie l’identité de vos utilisateurs finaux (par exemple, Okta, OneLoginou Microsoft Entra ID).
URL émettrice (ID de l’entité). Chaîne unique qui identifie le fournisseur émettant une demande SAML.
SAML. Abréviation de Security Assertion Markup Language (langage de balisage d’assertion de sécurité).
Fournisseur de services (SP). Procore (en anglais seulement)
URL cible. L’URL du fournisseur d’identité qui recevra les requêtes SAML de Procore.
Certificat X.509. Il s’agit d’un certificat numérique crypté qui contient les valeurs requises qui permettent au service d’authentification unique de vérifier l’identité de vos utilisateurs.
Éléments à prendre en compte
Autorisations utilisateur requises :
Autorisations de niveau « Admin » dans l’outil Admin au niveau entreprise.
Informations complémentaires :
Veuillez contacter votre fournisseur de services d’authentification unique si vous avez besoin d’aide pour localiser l’URL émettrice, l’URL cible et le certificat x509.
Conditions préalables
Configurez l’application Procore dans le logiciel ou la solution d’authentification unique de votre fournisseur d’identité.
Obtenez les paramètres d’authentification unique requis auprès du logiciel ou de la solution d’authentification unique de votre fournisseur d’identité.
Escalier
Accédez à l’outil Admin au niveau entreprise.
Sous « Paramètres de l’entreprise », cliquez sur Configuration à authentification unique. Note: Les données que vous saisissez sur la page ci-dessous sont toujours obtenues auprès de l’émetteur (par exemple, Okta, OneLoginou Microsoft Entra ID).
PointeConsultez les liens ci-dessous pour obtenir des directives plus détaillées sur la configuration d’authentification unique avec Okta, OneLogin, Azure Active Annuaire et Google.

Entrez l’URL de l’émetteur de l’authentification unique. Ceci est communément appelé l’émetteur et est une URL unique qui identifie le fournisseur émettant une demande SAML.
Entrez l’URL cible de l’authentification unique. Il s’agit de l’URL qui recevra les requêtes SAML du fournisseur.
Saisissez le certificat d’authentification unique x509. Il s’agit des informations cryptées du certificat numérique.
Réutilisation de contenu SSO
Instance unique: si votre entreprise ne gère qu’une (1) instance d’entreprise Procore, décochez la case Activer l’ID d’entité unique.
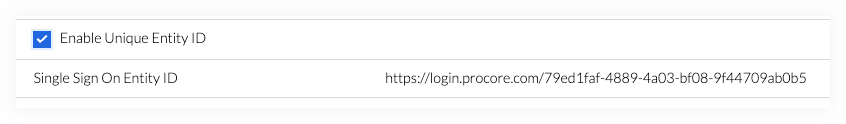
Instances multiples: si votre entreprise gère plusieurs instances de entreprise Procore et a besoin d’un Enterprise application dédié pour chaque instance de votre IdP, cochez la case Activer l’ID d’entité unique. Notez que chaque instance Procore est toujours limitée à une (1) Enterprise application.
Exigences et limitations importantes :
Règle de domaine d’e-mail : Procore cible les utilisateurs d’authentification unique par domaine d’e-mail. Un domaine e-mail ne peut être mappé qu’à une (1) instance Procore entreprise sur l’ensemble du plateforme.
Génération de l’URL: Vous devez cocher la case Activer l’identifiant d’entité unique sur la page de configuration de l’authentification unique dans l’outil administrateur Procore avant que le URL unique d’ID d’entité d’authentification unique n’apparaisse dans Procore (le fournisseur de services). Une fois générée, copiez et collez cette URL dans le champ ID d’entité de l’IdP.
Accès et approvisionnement: l’activation de cette case à cocher ne modifie pas l’accès de l’entreprise. L’accès à une instance d’entreprise dans Procore est déterminé par la présence d’un utilisateur dans l’outil Annuaire de l’entreprise et ses autorisations d’outil configurées. Le provisionnement automatisé des utilisateurs n’est actuellement pas pris en charge.